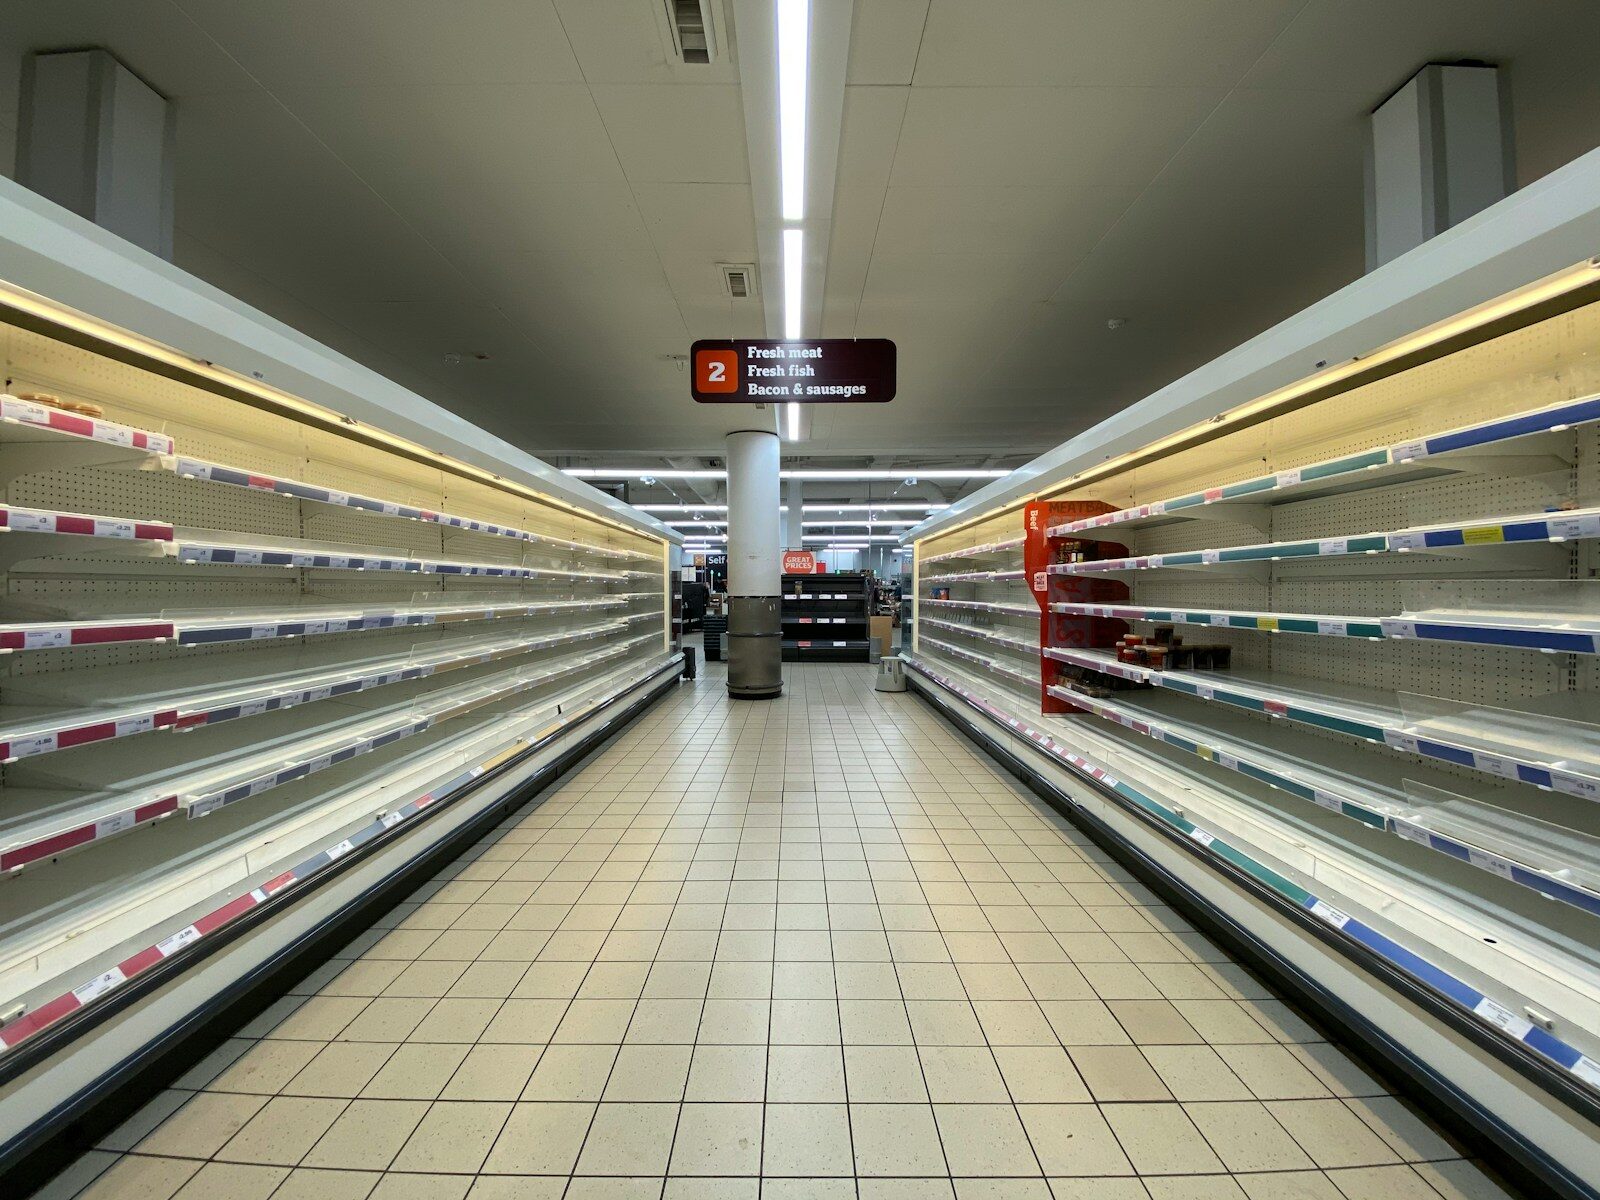


Koelinstallaties vallen uit en voor tienduizenden euro’s aan voedsel moet in de vuilnisbak. Tegelijkertijd spreekt de minister over “geen reden tot paniek”. Voor de ondernemer die voor zijn neus staat met duizenden euro’s aan bedorven waar, voelt dat contrast waarschijnlijk wrang aan. De recente aanvallen op Belgische supermarkten, waaronder een Delhaize in Boortmeerbeek, markeren namelijk een verschuiving in hoe we naar cybersecurity moeten kijken.
Het is de paradox van de moderne KMO: we vertrouwen ons volledige bedrijfsproces toe aan slimme systemen, maar we weten vaak niet wie er precies aan de andere kant van de kabel zit. Lange tijd dachten we dat een cyberaanval synoniem stond voor een datalek: gestolen klantgegevens, een versleutelde database of een phishingmail die een bankrekening leegtrekt. Maar in Boortmeerbeek was de aanval niet gericht op data. Het doel was de fysieke voorraad.
Dit is geen klassiek datalek, maar sabotage van de bedrijfsvoering. De daders vissen niet naar wachtwoorden, maar schakelen de koeling simpelweg uit. (de ironie ontsnapt me niet: we investeren in dure firewalls voor de administratie, terwijl de koelcel via een onbeveiligd IoT-protocol wagenwijd openstaat voor hackers uit Iran). We hebben onze digitale voordeur op slot gedaan, maar we hebben de achterdeur van onze technische installaties open laten staan.
Het nieuwe front: Van serverruimte naar werkvloer
Wat we hier zien, is de opkomst van de aanval op Operational Technology (OT). Waar IT gaat over informatie, gaat OT over fysieke processen. Denk aan de koelinstallaties in een supermarkt, de lift in een kantoorgebouw, de klimaatbeheersing in een datacenter of de PLC-controllers in een fabriek. Deze systemen waren vroeger “air-gapped”, oftewel fysiek gescheiden van het internet. Maar in de jacht op efficiëntie en remote monitoring hebben we ze verbonden met ons netwerk.
De aanval verschuift nu van de serverruimte naar de werkvloer. Wanneer een staatsactor, zoals de aanwijzingen nu wijzen naar Iran, betrokken is, gaat het vaak niet om een snelle winst of een losgeldvraag. Het gaat om het testen van kwetsbaarheden in onze kritieke infrastructuur. Ze willen weten waar de zwakke plekken in onze samenleving liggen en hoe makkelijk het is om fysieke chaos te veroorzaken met een paar regels code.
Voor een KMO betekent dit dat het risicoprofiel volledig verandert. Een IT-crash is vervelend, maar een uitgeschakelde koelcel is een directe financiële klap die onmiddellijk impact heeft op de cashflow en de reputatie. Je verliest geen bestanden, maar je verliest je voorraad.
Waarom standaardbeveiliging niet meer volstaat
De meeste bedrijven hanteren een beveiligingsstrategie die gebaseerd is op de “perimeter”: we bouwen een muur rondom ons netwerk en hopen dat niets erdoorheen komt. Maar in een wereld van IoT (Internet of Things) en cloud-integraties is die muur onzichtbaar geworden. Veel technische installaties worden geleverd met standaardwachtwoorden die nooit worden gewijzigd, of ze draaien op verouderde software die geen updates meer krijgt omdat de installatie “toch gewoon werkt”.
De spanning zit hem hier in het conflict tussen gemak en veiligheid. De technicus wil vanaf zijn smartphone kunnen zien of de temperatuur in de koelcel correct is. Dat is logisch en efficiënt. Maar als die toegang niet via een beveiligde tunnel loopt, creëer je een directe toegangsweg voor iedereen met een internetverbinding en een beetje kwaadaardige intentie.
Het is tijd om te accepteren dat een cyberaanval vandaag niet langer een puur IT-probleem is, maar een operationeel risico. Het behoort thuis in hetzelfde risicoregister als brand, watersneeuw of een stroomuitval. Alleen is het verschil dat een cyberaanval gericht is en kan worden herhaald zodra de eerste herstelmaatregelen zijn genomen.
Een praktische checklist voor operationele weerbaarheid
Je kunt niet alles 100% dichttimmeren, maar je kunt de drempel voor een aanvaller wel significant verhogen. In plaats van te focussen op complexe softwarelicenties, moet je beginnen bij de fysieke realiteit van je bedrijf. Stel jezelf de volgende vragen:
- Inventarisatie: Heb ik een complete lijst van elk apparaat in mijn bedrijf dat via het internet verbonden is? Denk niet alleen aan laptops, maar aan thermostaten, koelingen, slimme verlichting en beveiligingscamera’s.
- Netwerkscheiding (VLAN): Staan mijn koelinstallaties en andere OT-apparaten op hetzelfde netwerk als de computers waarop mijn medewerkers hun mail lezen? Als dat zo is, kan een phishingmail op een kantoorlaptop leiden tot een uitgeschakelde koelcel.
- Toegangcontrole: Wie heeft er toegang tot de instellingen van de installaties? Wordt er gebruikgemaakt van Multi-Factor Authentication (MFA), of is een simpel wachtwoord (dat wellicht nog op ‘admin’ staat) voldoende?
- Monitoring: Word ik direct gewaarschuwd als een systeem onverwacht van status verandert, of merk ik het pas wanneer de temperatuur in de winkel al met tien graden is gestegen?
- Incident Response: Is er een fysiek plan voor wanneer de digitale systemen uitvallen? Weten we hoe we de installaties handmatig moeten oversturen zonder afhankelijk te zijn van het netwerk?
De weg vooruit: Van blinden vertrouwen naar bewuste controle
De meldingen van minister Quintin en de acties van de Federale Cybercriminaliteitseenheid zijn belangrijk, maar ze bieden weinig directe steun aan de ondernemer in de praktijk. Europese sancties tegen landen als Iran lossen het probleem van een onbeveiligde koelinstallatie in een Belgische gemeente niet op. De verantwoordelijkheid voor de fysieke continuïteit van uw bedrijf ligt bij u.
Echte veiligheid begint bij het besef dat gemak vaak de vijand is van beveiliging. De transitie van “het werkt” naar “het is veilig” vraagt om een kritische blik op elk stukje hardware dat in uw bedrijf staat. We moeten ophouden met het zien van IT als een ondersteunende dienst en het gaan zien als het fundament van onze operationele stabiliteit.
Bij Pajotech begrijpen we dat KMO’s geen tijd hebben voor abstracte security-frameworks. Wij helpen u om de brug te slaan tussen uw IT-infrastructuur en uw operationele werkvloer. We kijken niet alleen naar uw servers, maar ook naar de apparaten die uw bedrijf fysiek draaiende houden. Wilt u weten waar uw blinde vlekken zitten voordat een externe actor dat doet? We staan klaar om samen met u uw operationele risico’s in kaart te brengen en te neutraliseren.